Firewall Tradisional vs Firewall Modern, Mana yang Lebih Sesuai untuk Perusahaan?
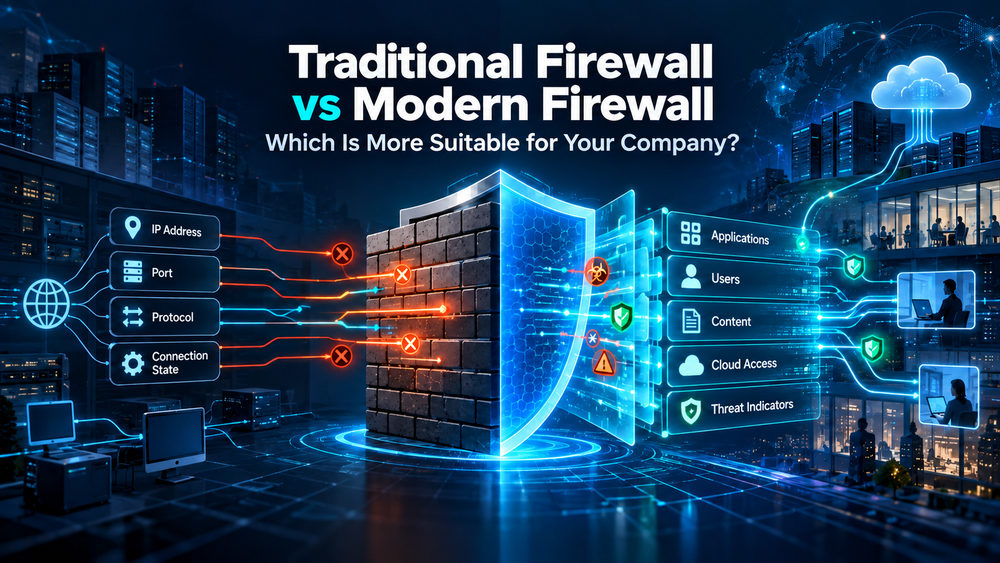
| Aspek | Firewall Tradisional | Firewall Modern/NGFW |
| Dasar kontrol | IP, port, protokol, dan status koneksi | Ditambah aplikasi, user, konten, reputasi, dan konteks |
| Inspeksi trafik | Berfokus pada header dan sesi koneksi | Dapat melakukan inspeksi lebih dalam |
| Kontrol aplikasi | Terbatas atau bergantung pada port | Dapat mengenali dan mengatur aplikasi |
| Deteksi ancaman | Memerlukan kontrol keamanan tambahan | Dapat dilengkapi IPS dan threat prevention |
| Visibility | Log jaringan dasar | Visibility aplikasi, user, ancaman, dan aktivitas |
| Pengelolaan | Rule jaringan | Kebijakan lebih terpusat dan terperinci |
| Penggunaan | Jaringan sederhana dan kontrol dasar | Jaringan kompleks, cloud, remote access, dan banyak aplikasi |
Firewall tradisional masih sesuai untuk jaringan sederhana dengan kontrol berbasis IP, port, protokol, dan status koneksi. Sementara itu, firewall modern untuk keamanan jaringan perusahaan lebih tepat ketika bisnis membutuhkan kontrol aplikasi dan user, deteksi ancaman, serta visibility yang lebih detail.
Seiring bertambahnya aplikasi cloud, perangkat, cabang, dan remote access, firewall yang masih aktif belum tentu tetap memadai. Karena itu, perusahaan perlu menilai apakah sistem cukup dioptimalkan atau sudah perlu dimodernisasi.
Catatan: Konfigurasi firewall dapat memengaruhi keamanan dan konektivitas bisnis. Perubahan rule, inspeksi trafik terenkripsi, dan migrasi perangkat perlu didahului pemetaan, pengujian, serta rencana pemulihan oleh personel yang memahami arsitektur jaringan perusahaan.
1. Bandingkan Cara Keduanya Memeriksa Trafik
Perbedaan utama keduanya terletak pada kedalaman pemeriksaan dan konteks yang digunakan untuk mengambil keputusan.
Firewall tradisional mencakup beberapa jenis teknologi. Packet filtering memeriksa informasi seperti alamat IP, port, dan protokol. Stateful firewall tidak hanya membaca informasi tersebut, tetapi juga mengikuti status koneksi aktif. Karena itu, firewall tradisional tidak tepat jika seluruhnya digambarkan sebagai perangkat yang hanya menjalankan rule statis sederhana.
Next-generation firewall atau NGFW mempertahankan kemampuan tersebut, kemudian menambahkan pemeriksaan pada lapisan aplikasi dan integrasi dengan kontrol keamanan lain. Cisco menjelaskan bahwa NGFW dapat mencakup application visibility and control, intrusion prevention system, URL filtering, threat intelligence, serta user identity awareness.

2. Firewall Modern Dapat Mengenali Aplikasi, Bukan Hanya Port
Application awareness membantu firewall mengenali jenis aplikasi yang menggunakan jaringan, bukan hanya melihat nomor port.
Kemampuan ini semakin relevan karena beberapa aplikasi dapat memakai port yang sama, berpindah port, atau berjalan melalui trafik web terenkripsi. Aturan berdasarkan port saja belum tentu dapat membedakan aplikasi bisnis dari aktivitas yang tidak diizinkan.
Application control dapat membantu perusahaan:
- Mengenali aplikasi yang berjalan di jaringan.
- Membuat kebijakan berdasarkan aplikasi.
- Membatasi fitur tertentu apabila produknya mendukung.
- Mengendalikan aplikasi yang tidak disetujui.
- Memprioritaskan aplikasi bisnis.
- Melihat penggunaan aplikasi yang berisiko.
Akurasi identifikasi tetap bergantung pada produk, konfigurasi, tingkat enkripsi, serta pembaruan signature atau metode deteksi yang digunakan.
3. Kebijakan Dapat Mempertimbangkan Identitas Pengguna
Firewall modern tertentu dapat menghubungkan kebijakan jaringan dengan identitas pengguna. Pendekatan ini diperlukan karena alamat IP tidak selalu menunjukkan siapa yang sedang mengakses jaringan, terutama pada Wi-Fi, VPN, perangkat berpindah, cloud, dan sistem kerja hybrid.
Jika terintegrasi dengan sistem identitas, kebijakan firewall dapat mempertimbangkan:
- User atau kelompok pengguna.
- Divisi.
- Perangkat.
- Lokasi akses.
- Aplikasi yang digunakan.
- Waktu akses.
- Kondisi atau tingkat kepercayaan perangkat jika tersedia.
Sebagai contoh, divisi finance dan tamu dapat menggunakan jaringan yang sama, tetapi memerlukan akses berbeda terhadap server dan aplikasi internal. Namun, kontrol berbasis user membutuhkan integrasi identitas yang tepat. Firewall tidak otomatis mengetahui identitas pengguna hanya karena termasuk kategori modern.
4. Firewall Modern Dapat Menggabungkan Pencegahan Ancaman
NGFW dapat menggabungkan kontrol jaringan dengan kemampuan pencegahan ancaman. Fitur yang tersedia berbeda pada setiap produk dan beberapa di antaranya mungkin membutuhkan lisensi tambahan.
Tabel berikut menunjukkan fungsi dan batas utama setiap kemampuan.
| Kemampuan keamanan | Fungsi | Contoh ancaman yang dapat dibantu dideteksi | Ketergantungan konfigurasi | Keterbatasan |
| Intrusion Prevention System | Menganalisis pola trafik | Eksploitasi kerentanan yang telah dikenali | Signature, rule, dan tuning | Tidak menjamin seluruh eksploitasi terdeteksi |
| URL dan reputation filtering | Menilai tujuan koneksi | Domain berbahaya atau bereputasi buruk | Kategori dan pembaruan data | Kategori dapat berubah atau kurang tepat |
| Analisis malware | Memeriksa file mencurigakan | File yang menyerupai malware | Cakupan file dan metode analisis | Tidak semua file dapat diperiksa |
| Threat intelligence | Mencocokkan aktivitas dengan indikator ancaman | IP, domain, atau pola komunikasi berbahaya | Kualitas feed dan pembaruan | Indikator lama dapat tidak lagi relevan |
| Sandboxing | Menguji perilaku file dalam lingkungan terisolasi | File dengan perilaku mencurigakan | Integrasi dan lisensi | Analisis dapat membutuhkan waktu tambahan |
Firewall modern tetap tidak dapat menjamin seluruh ancaman terdeteksi. Efektivitasnya bergantung pada cakupan trafik, konfigurasi, pembaruan, tuning, integrasi, dan tindak lanjut atas alert.
5. Trafik Terenkripsi Perlu Dipertimbangkan dalam Inspeksi
Isi trafik terenkripsi belum tentu dapat diperiksa hanya karena koneksinya melewati firewall modern. Tanpa mekanisme dekripsi atau TLS inspection, firewall dapat melihat adanya koneksi, tetapi tidak selalu dapat menganalisis seluruh kontennya.
Cisco menjelaskan bahwa dekripsi SSL/TLS menambah beban pemrosesan. Dampaknya dipengaruhi oleh volume trafik yang didekripsi dan jenis inspeksi yang diterapkan setelah dekripsi.
Sebelum mengaktifkannya, perusahaan perlu mempertimbangkan:
- Kebutuhan keamanan.
- Privasi pengguna.
- Aplikasi yang perlu dikecualikan.
- Sertifikat pada perangkat.
- Kebijakan internal dan kepatuhan.
- Dampak terhadap performa.
- Kompatibilitas aplikasi.
- Prosedur penanganan error.
Dekripsi tidak sebaiknya diterapkan ke seluruh trafik tanpa perencanaan. Perusahaan perlu menentukan kategori yang diperiksa, dikecualikan, dan dipantau.
6. Visibility Firewall Modern Lebih Detail, tetapi Tetap Membutuhkan Monitoring
Firewall modern dapat menyediakan log aplikasi, user, URL, ancaman, policy, sesi, dan tindakan yang dilakukan. Data tersebut membantu tim IT memahami aktivitas jaringan secara lebih terperinci.
Visibility dapat digunakan untuk melihat:
- Aplikasi yang paling banyak digunakan.
- User atau perangkat yang menghasilkan trafik tertentu.
- Percobaan koneksi yang diblokir.
- Alert dari IPS.
- Aktivitas menuju domain berisiko.
- Perubahan pola trafik.
- Rule yang terlalu luas atau jarang digunakan.
- Gangguan koneksi setelah kebijakan diterapkan.
Banyaknya log tidak otomatis meningkatkan keamanan. Perusahaan tetap membutuhkan penyaringan dan prioritas alert, dashboard, kebijakan retensi log, serta PIC yang menindaklanjuti temuan.

7. AI Dapat Membantu Analisis, tetapi Bukan Penentu Utama Firewall Modern
Menurut Cisco melalui dokumentasi AgenticOps Insights, AI dan machine learning dapat digunakan untuk membantu pengelolaan firewall dan keamanan jaringan, termasuk menganalisis kondisi sistem, memprioritaskan temuan, serta memberikan insight yang dapat ditindaklanjuti oleh tim IT
Namun, penggunaan AI perlu dipahami dengan batas berikut:
- Tidak semua NGFW memiliki kemampuan AI yang sama.
- Sebagian fitur membutuhkan layanan cloud atau lisensi tambahan.
- AI tidak menggantikan rule, threat intelligence, dan analisis manusia.
- Deteksi anomali tidak selalu menunjukkan serangan.
- Hasil perlu ditinjau untuk mengurangi false positive.
- Klaim AI perlu diperiksa berdasarkan fungsi yang benar-benar tersedia.
Dengan demikian, keberadaan label AI bukan faktor utama dalam memilih firewall perusahaan.
Kapan Firewall Tradisional Masih Cukup dan Kapan Perlu Dimodernisasi?
Keputusan tidak hanya ditentukan oleh usia perangkat. Perusahaan perlu menilai risiko, arsitektur jaringan, aplikasi, user, dukungan perangkat, visibility, dan kemampuan pengelolaannya.
| Kondisi perusahaan | Firewall tradisional masih memadai | Perlu dioptimalkan | Pertimbangkan firewall modern |
| Jaringan dan aplikasi | Sederhana dan relatif stabil | Rule mulai bertambah | Cloud, cabang, dan aplikasi semakin kompleks |
| Kebutuhan kontrol | Cukup berdasarkan IP, port, dan protokol | Dokumentasi atau segmentasi perlu diperbaiki | Memerlukan kontrol berdasarkan aplikasi atau user |
| Visibility | Log masih memenuhi kebutuhan operasional | Dashboard dan monitoring belum efektif | Log tidak cukup untuk investigasi |
| Dukungan perangkat | Masih memperoleh update keamanan | Jadwal update belum terkelola | Mendekati atau melewati akhir dukungan |
| Performa | Kapasitas masih mencukupi | Perlu tuning dan penataan rule | Performa menurun ketika fitur keamanan diaktifkan |
| Integrasi | Kontrol tambahan sudah mencukupi | Integrasi perlu dibenahi | Tidak dapat terhubung dengan monitoring keamanan lain |
Apa yang Perlu Dinilai Sebelum Memilih atau Meng-upgrade Firewall?
Pemilihan firewall tidak cukup didasarkan pada bandwidth internet atau angka throughput dasar. Evaluasi perlu memperhitungkan kebutuhan keamanan, performa ketika fitur aktif, dan pertumbuhan jaringan.
Faktor yang perlu diperiksa meliputi:
- Jumlah user, perangkat, cabang, dan lokasi.
- Volume, pola trafik, dan koneksi bersamaan.
- Aplikasi bisnis, cloud, remote access, dan VPN.
- Kebutuhan application control.
- Kebutuhan IPS dan threat prevention.
- Kebutuhan inspeksi trafik terenkripsi.
- Kapasitas logging dan retensi data.
- High availability.
- Integrasi dengan monitoring keamanan.
- Proyeksi pertumbuhan jaringan.
- Performa ketika fitur keamanan aktif.
- Lisensi dan biaya pengelolaan.
Spesifikasi perlu dibandingkan dalam kondisi fitur keamanan yang dibutuhkan sedang aktif karena kapasitasnya dapat berbeda dari angka throughput dasar.
Untuk evaluasi yang mencakup arsitektur, kerentanan, kontrol jaringan, dan kesiapan monitoring, perusahaan dapat mempelajari layanan Cyber Security Smart IT.
Rencanakan Modernisasi Firewall secara Bertahap
Modernisasi firewall perlu dilakukan bertahap agar tidak mengganggu koneksi, aplikasi bisnis, remote access, dan komunikasi antarsistem.
- Petakan jaringan, aset, aplikasi, user, dan jalur trafik.
- Audit rule dan konfigurasi yang sedang digunakan.
- Identifikasi rule usang, terlalu luas, atau saling bertentangan.
- Tentukan kebutuhan keamanan dan performa.
- Pilih arsitektur serta kapasitas firewall.
- Susun ulang kebijakan berdasarkan kebutuhan bisnis.
- Uji koneksi dan aplikasi penting.
- Terapkan mode monitoring atau observasi jika tersedia.
- Aktifkan kontrol secara bertahap.
- Pantau false positive dan dampaknya terhadap performa.
- Siapkan prosedur rollback dan pemulihan.
- Dokumentasikan rule, pemilik akses, dan jadwal review.
Menurut National Institute of Standards and Technology dalam NIST SP 800-41 Revision 1, penggunaan firewall mencakup penyusunan kebijakan, pemilihan, konfigurasi, pengujian, penerapan, dan pengelolaan secara berkelanjutan. Artinya, modernisasi firewall tidak selesai ketika perangkat baru dipasang.
Firewall jaringan juga tidak menggantikan perlindungan khusus pada aplikasi web dan API. Jika perusahaan mengoperasikan layanan berbasis web, evaluasi dapat dilengkapi dengan Web Application Firewall Smart IT untuk menilai kebutuhan perlindungan pada lapisan aplikasi.
FAQ tentang Firewall Tradisional dan Firewall Modern
Pilihan firewall perlu mengikuti risiko, arsitektur, aplikasi, performa, serta kemampuan pengelolaan perusahaan. Berikut beberapa pertanyaan yang sering muncul saat melakukan evaluasi firewall.
1. Apakah firewall tradisional sudah tidak aman?
Tidak selalu. Keamanannya bergantung pada fungsi yang dibutuhkan, konfigurasi, pembaruan, arsitektur, kapasitas, dan kontrol pendukung yang digunakan.
2. Apakah firewall modern sama dengan next-generation firewall?
Istilah firewall modern sering digunakan untuk merujuk pada NGFW. Namun, fitur dan cakupan setiap produk dapat berbeda sehingga perlu diperiksa berdasarkan dokumentasi produknya.
3. Apakah NGFW otomatis menggunakan AI?
Tidak. Kemampuan AI atau machine learning bergantung pada produk, layanan, lisensi, dan konfigurasi yang digunakan.
4. Apakah firewall modern dapat menggantikan antivirus atau EDR?
Tidak. Firewall melindungi dan mengendalikan trafik jaringan, sedangkan antivirus atau EDR berfokus pada endpoint. Keduanya melindungi bagian berbeda dan perlu saling melengkapi.
5. Apakah perusahaan harus mengganti firewall ketika mulai menggunakan cloud?
Tidak selalu. Namun, arsitektur, akses, policy, visibility, dan cakupan perlindungan perlu dievaluasi agar tetap sesuai dengan perubahan lingkungan jaringan.
6. Kapan perusahaan sebaiknya melakukan firewall assessment?
Assessment perlu dilakukan ketika perangkat mendekati akhir dukungan, jaringan berubah, cabang atau remote user bertambah, performa menurun, rule sulit dikelola, atau visibility tidak lagi memadai.
Kesimpulan
Jika jaringan perusahaan masih sederhana, perangkat tetap didukung, kapasitas mencukupi, dan kontrol berdasarkan IP serta port sudah memenuhi kebutuhan, firewall tradisional masih dapat dipertahankan dengan optimasi berkala.
Jika perusahaan mengelola lebih banyak aplikasi cloud, remote access, user, cabang, dan data penting, pertimbangkan firewall modern yang menyediakan kontrol aplikasi, visibility, serta integrasi pencegahan ancaman. Lakukan firewall assessment terlebih dahulu untuk menentukan apakah sistem perlu dioptimalkan, diintegrasikan, atau dimodernisasi.
Evaluasi Firewall Berdasarkan Risiko dan Kebutuhan Bisnis
Smart IT membantu perusahaan meninjau arsitektur, kebijakan, performa, visibility, dan kesiapan firewall sebagai bagian dari keamanan jaringan yang lebih terstruktur. Konsultasikan kebutuhan Cyber Security perusahaan Anda untuk menentukan apakah sistem saat ini cukup dioptimalkan, perlu diintegrasikan, atau sudah waktunya dimodernisasi.
PT SMARTIT MANTAP DIGITAL INDONESIA
Vieloft Ciputra World, Suite 10-01
Ciputra World Superblock Complex
Jl. Mayjen Sungkono No. 89, Surabaya, East Java, Indonesia 60224
Phone: +6281130576888 / +628113426391
Email: hello@smart-it.co.id
Facebook: Smart IT Indonesia
LinkedIn: Smart IT Indonesia
Instagram: smartitcoid
Referensi
1. Cisco. (2026). About AgenticOps insights. Cisco Security Cloud. https://docs.manage.security.cisco.com/c-about-ai-ops-insights.html
2. Cisco. (2026). Evaluate the performance impact and best practices for SSL/TLS decryption on FTD. Cisco. https://www.cisco.com/c/en/us/support/docs/security/secure-firewall-threat-defense/226240-clarify-the-performance-impact-and-best.html
3. Cisco. (2026). NGFW vs. traditional firewall: What’s different. Cisco. https://www.cisco.com/site/us/en/learn/topics/security/what-is-a-next-generation-firewall.html
4. Scarfone, K., & Hoffman, P. (2009). Guidelines on firewalls and firewall policy (NIST Special Publication 800-41 Revision 1). National Institute of Standards and Technology. https://doi.org/10.6028/NIST.SP.800-41r1