5 Dampak Serangan Siber terhadap Operasional dan Keberlangsungan Bisnis
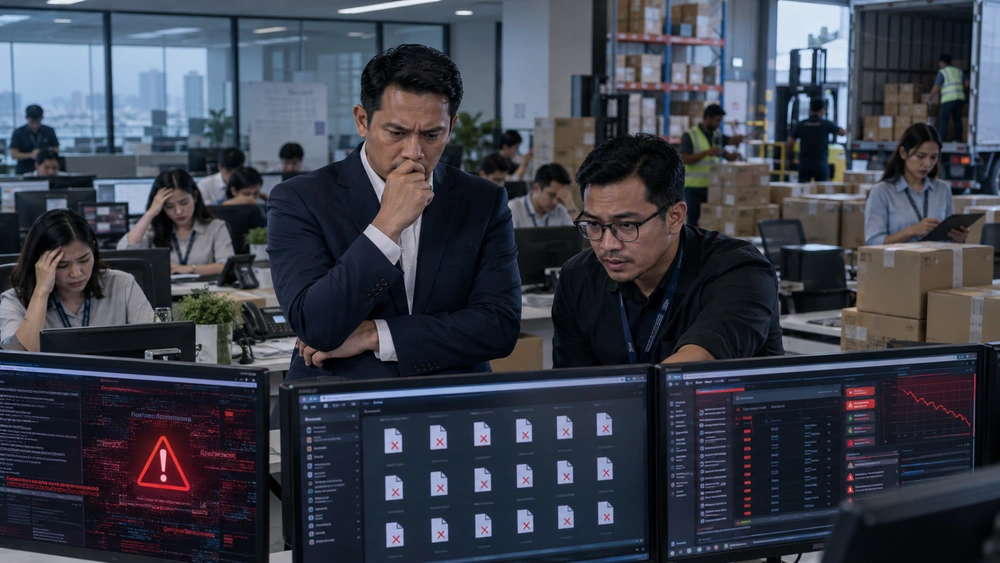
Lima dampak serangan siber bagi perusahaan meliputi:
- Operasional dan layanan bisnis terganggu.
- Data penting tidak dapat diakses atau digunakan.
- Biaya pemulihan meningkat dan pendapatan terganggu.
- Perusahaan menghadapi risiko hukum, kontrak, dan kepatuhan.
- Kepercayaan pelanggan serta mitra menurun.
Besarnya dampak serangan siber bergantung pada sistem dan data yang terdampak, durasi gangguan, serta kesiapan pemulihan. Gangguan pada satu aplikasi saja dapat menghambat operasional, transaksi, layanan pelanggan, hingga kerja sama dengan mitra.
Menurut 2026 Data Breach Investigations Report dari Verizon, ransomware terlibat dalam 48% pelanggaran data yang dianalisis. Temuan ini menunjukkan bahwa ransomware bukan sekadar masalah perangkat, tetapi juga ancaman terhadap keberlangsungan bisnis.
Catatan: Penanganan insiden, pemulihan sistem, dan pemenuhan kewajiban hukum harus disesuaikan dengan hasil investigasi, jenis data, kontrak, sektor bisnis, serta peraturan yang berlaku. Jangan mengaktifkan kembali sistem sebelum keamanan dan integritasnya diperiksa oleh personel yang kompeten.
Operasional dan Layanan Bisnis Terganggu
Gangguan operasional akibat serangan siber dapat menghentikan produksi, pemesanan, pembayaran, pengiriman, pelayanan pelanggan, dan koordinasi internal secara bersamaan.
1. Sistem Utama Tidak Dapat Diakses
Ransomware dapat mengunci aplikasi dan data, sedangkan pengambilalihan akun atau gangguan jaringan dapat memutus akses pengguna. Sistem juga mungkin sengaja diisolasi agar serangan tidak menyebar.
2. Proses Bisnis Langsung Terhenti
Proses yang sepenuhnya bergantung pada aplikasi, database, jaringan, atau akun tidak dapat dilanjutkan. Metode manual pun belum tentu dapat digunakan jika semua informasi pendukung tersimpan dalam sistem.
3. Produksi dan Pengiriman Mengalami Keterlambatan
Gangguan pada data stok, jadwal produksi, warehouse, atau logistik dapat membuat tim kesulitan menentukan barang yang tersedia, pesanan yang harus diproses, dan tujuan pengiriman.
4. Tim Tidak Dapat Melayani Pelanggan secara Normal
Customer service akan kesulitan memberikan jawaban akurat ketika riwayat transaksi, tiket layanan, status pesanan, atau informasi pelanggan tidak dapat dilihat.

Data Penting Tidak Dapat Diakses atau Digunakan
Dampak kebocoran data perusahaan bukan satu-satunya risiko. Data juga dapat terkunci, hilang, rusak, atau tetap tersedia tetapi tidak lagi dapat dipercaya.
1. Data Terkunci oleh Ransomware
Ransomware dapat membuat perusahaan kehilangan akses ke file, database, aplikasi, dan backup yang masih terhubung dengan sistem terdampak.
2. Data Hilang atau Rusak
Penghapusan oleh penyerang, kerusakan sistem, atau proses pemulihan yang tidak tepat dapat menghasilkan data tidak lengkap dan sulit dikembalikan.
3. Data Bocor kepada Pihak yang Tidak Berwenang
Data pelanggan, karyawan, transaksi, kredensial, dan dokumen internal dapat disalin sebelum sistem dikunci. Sistem yang kembali aktif tidak otomatis membuktikan bahwa kebocoran tidak terjadi.
4. Integritas Data Tidak Dapat Dipastikan
Perubahan pada nomor rekening, stok, hak akses, atau transaksi mungkin tidak langsung terlihat. Log aktivitas, histori perubahan, dan sumber pembanding perlu diperiksa sebelum data digunakan kembali.
5. Pengambilan Keputusan Menjadi Terhambat
Manajemen tidak dapat mengandalkan dashboard, laporan keuangan, atau data operasional selama sumber dan validitas informasinya belum dipastikan.
| Kondisi Data | Contoh Dampak | Proses yang Terganggu | Pemeriksaan |
| Terkunci atau hilang | Data tidak tersedia | Operasional dan transaksi | Ketersediaan serta kelayakan backup |
| Bocor | Informasi dikuasai pihak lain | Layanan pelanggan dan kepatuhan | Log akses dan cakupan data |
| Diduga berubah | Informasi tidak tepercaya | Pelaporan dan pengambilan keputusan | Integritas serta histori perubahan |
Biaya Pemulihan Meningkat dan Pendapatan Terganggu
Kerugian akibat serangan siber mencakup biaya penanganan langsung, penurunan produktivitas, serta pendapatan yang tertunda selama operasional belum pulih.
1. Biaya Investigasi dan Penanganan Insiden Meningkat
Perusahaan mungkin membutuhkan analisis forensik, spesialis keamanan, pemulihan data, komunikasi krisis, dan monitoring tambahan untuk mengetahui cakupan serangan.
2. Perbaikan atau Penggantian Sistem Membutuhkan Biaya Tambahan
Server, software, konfigurasi, kredensial, perangkat, dan infrastruktur tertentu mungkin perlu dibersihkan, dikonfigurasi ulang, atau dibangun kembali.
3. Produktivitas Karyawan Menurun
Karyawan kehilangan waktu kerja karena akses terputus, harus membantu rekonsiliasi data, atau menjalankan proses manual yang lebih lambat dan rentan kesalahan.
4. Transaksi dan Pendapatan Tertunda
Penjualan, penagihan, pembayaran, produksi, dan pengiriman dapat berhenti. Kerugian perlu dihitung berdasarkan transaksi serta proses yang benar-benar terdampak.
5. Pemulihan Dapat Berlangsung Lebih Lama daripada Gangguan Teknis
Setelah sistem aktif, perusahaan masih harus memproses backlog, merekonsiliasi transaksi, memperbaiki data, dan memenuhi layanan yang tertunda.
| Jenis Biaya | Sumber Biaya | Data untuk Menghitung Dampak |
| Penanganan teknis | Spesialis, perangkat, dan software | Jam kerja serta biaya vendor |
| Produktivitas | Tim tidak dapat bekerja normal | Jumlah tim dan durasi gangguan |
| Pendapatan | Transaksi tertunda atau batal | Volume transaksi dan margin |
| Pemulihan lanjutan | Backlog dan rekonsiliasi | Jumlah pekerjaan tertunda |
Besarnya biaya pemulihan serangan siber tidak dapat ditentukan menggunakan satu angka rata-rata. Perusahaan perlu menghitungnya berdasarkan proses, durasi gangguan, volume transaksi, dan kewajiban bisnisnya.
Perusahaan Menghadapi Risiko Hukum, Kontrak, dan Kepatuhan
Risiko hukum dapat muncul ketika insiden melibatkan data pribadi, layanan kepada pelanggan, sistem kritis, atau kewajiban khusus dalam kontrak dan industri.
1. Insiden Dapat Melibatkan Pelanggaran Pelindungan Data
Jika serangan melibatkan data pribadi, perusahaan perlu mengidentifikasi jenis data, pemilik data, sistem terdampak, serta kemungkinan akses atau pengungkapan tanpa izin. Menurut Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, pengendali data pribadi memiliki kewajiban dalam menjaga keamanan pemrosesan data serta menangani kegagalan pelindungan data pribadi.
2. Kontrak dengan Pelanggan atau Mitra Dapat Terdampak
Downtime, kehilangan data, atau kegagalan memenuhi tingkat layanan dapat memicu kewajiban pemberitahuan, perbaikan, kompensasi, maupun konsekuensi kontraktual lainnya.
3. Perusahaan Mungkin Memiliki Kewajiban Pelaporan
Pihak yang harus diberi tahu dan batas waktu pelaporan perlu diverifikasi berdasarkan jenis insiden, sektor, data yang terdampak, kontrak, serta regulasi yang berlaku.
4. Dokumentasi Insiden Harus Dipertahankan
Kronologi, bukti teknis, sistem terdampak, keputusan, tindakan pemulihan, dan komunikasi perlu disimpan untuk mendukung investigasi dan pemenuhan kewajiban perusahaan.
5. Kesalahan Komunikasi Dapat Menambah Risiko
Informasi yang tergesa-gesa, tidak konsisten, atau belum diverifikasi dapat membingungkan pelanggan, mitra, regulator, dan tim internal.
Kepercayaan Pelanggan dan Mitra Menurun
Kepercayaan dapat menurun ketika pelanggan dan mitra meragukan kemampuan perusahaan dalam menjaga data, mempertahankan layanan, dan menangani insiden.
1. Pelanggan Meragukan Keamanan Data Mereka
Kekhawatiran akan meningkat jika insiden melibatkan data pribadi, akun, transaksi, atau informasi rahasia pelanggan.
2. Mitra Menilai Ulang Risiko Kerja Sama
Mitra dapat meminta audit, bukti perbaikan, kontrol tambahan, atau perubahan persyaratan keamanan dalam kontrak.
3. Tim Sales Menghadapi Hambatan dalam Meyakinkan Calon Pelanggan
Riwayat insiden dan kesiapan keamanan dapat menjadi pertimbangan baru ketika calon pelanggan mengevaluasi perusahaan sebagai vendor.
4. Komunikasi yang Tidak Jelas Memperburuk Persepsi
Diam terlalu lama, mengecilkan dampak, atau mengubah pernyataan tanpa penjelasan dapat memperbesar ketidakpercayaan.
5. Pemulihan Kepercayaan Membutuhkan Bukti Perbaikan
Kepercayaan perlu dibangun kembali melalui tindakan korektif, penguatan kontrol, peningkatan monitoring, dan tindak lanjut yang dapat diverifikasi.
Satu Gangguan Dapat Menimbulkan Dampak Berantai
Kelima dampak tersebut tidak terjadi secara terpisah. Contohnya, ransomware dapat menimbulkan rangkaian masalah berikut:
- Sistem dan data tidak dapat diakses.
- Produksi, transaksi, atau pengiriman berhenti.
- Pendapatan tertunda dan biaya pemulihan bertambah.
- Kewajiban kepada pelanggan atau mitra tidak terpenuhi.
- Kepercayaan terhadap perusahaan menurun.
Artinya, satu gangguan teknis dapat berkembang menjadi masalah operasional, keuangan, kepatuhan, dan reputasi apabila tidak segera dikendalikan.

Ukur Besarnya Dampak Sebelum Insiden Terjadi
Pengukuran dampak membantu perusahaan memprioritaskan perlindungan berdasarkan kepentingan proses bisnis, bukan hanya perangkat yang terlihat penting.
1. Identifikasi Sistem dan Data yang Mendukung Proses Kritis
Petakan hubungan antara aplikasi, database, pengguna, pelanggan, vendor, dan proses yang dilayaninya.
2. Tentukan Dampak jika Sistem Tidak Tersedia
Nilai konsekuensinya terhadap operasional, transaksi, pelanggan, keselamatan, kontrak, dan kepatuhan.
3. Tentukan Durasi Gangguan yang Masih Dapat Ditoleransi
Tetapkan berapa lama setiap proses dapat berhenti sebelum dampaknya menjadi kritis bagi bisnis.
4. Periksa Kesiapan Backup dan Pemulihan
Pastikan backup tersedia, terpisah, terlindungi, dan pernah diuji. Backup yang tidak dapat dikembalikan tidak memberikan kepastian pemulihan.
5. Tetapkan Prioritas Perlindungan dan Pemulihan
Sistem yang dapat menghentikan transaksi, layanan pelanggan, atau pemenuhan kontrak perlu mendapat prioritas lebih tinggi. Perusahaan dapat mengevaluasi kontrol dan kesiapan tersebut melalui layanan Cyber Security SMART IT.
Menurut The NIST Cybersecurity Framework (CSF) 2.0, pengelolaan risiko keamanan siber mencakup enam fungsi yang saling terhubung, yaitu Govern, Identify, Protect, Detect, Respond, dan Recover. Artinya, perusahaan tidak cukup hanya memasang perlindungan, tetapi juga perlu mengidentifikasi risiko, mendeteksi insiden, menyiapkan respons, dan memastikan operasional dapat dipulihkan.
| Sistem | Proses yang Didukung | Dampak jika Tidak Tersedia | Toleransi Downtime | Status Backup | Prioritas |
| Nama aplikasi | Transaksi atau operasional | Dampak operasional, finansial, dan kewajiban | Batas waktu terukur | Lokasi dan hasil pengujian | Tinggi, sedang, atau rendah |
FAQ tentang Dampak Serangan Siber bagi Perusahaan
Berikut jawaban atas pertanyaan yang sering muncul mengenai dampak cyber attack dan kesiapan pemulihan perusahaan.
1. Apakah serangan siber selalu menyebabkan kebocoran data?
Tidak. Serangan juga dapat mengganggu ketersediaan sistem atau mengubah data tanpa ditemukannya bukti kebocoran.
2. Apakah backup cukup untuk mengurangi seluruh dampak serangan?
Tidak. Backup membantu memulihkan data, tetapi perusahaan tetap memerlukan perlindungan, deteksi, respons, komunikasi, dan pemulihan operasional.
3. Mengapa ransomware dapat menghentikan operasional perusahaan?
Ransomware dapat mengunci data dan aplikasi yang digunakan untuk menjalankan pemesanan, produksi, pembayaran, pengiriman, dan proses bisnis lainnya.
4. Apa perbedaan downtime biasa dan gangguan akibat serangan siber?
Gangguan siber memerlukan investigasi serta pemeriksaan keamanan dan integritas sebelum sistem dapat diaktifkan kembali dengan aman.
5. Apakah perusahaan kecil juga dapat mengalami dampak besar?
Ya. Besarnya dampak bergantung pada ketergantungan bisnis terhadap sistem, proses yang terkena, durasi gangguan, dan kemampuan perusahaan melakukan pemulihan.
6. Dampak serangan siber mana yang paling sulit dipulihkan?
Kepercayaan pelanggan dan mitra sering membutuhkan waktu lebih panjang karena tidak dapat dipulihkan hanya dengan mengaktifkan sistem kembali.
Kesimpulan
Jika penghentian satu sistem dapat mengganggu transaksi, pelayanan pelanggan, produksi, atau pemenuhan kontrak, sistem tersebut harus menjadi prioritas perlindungan dan pemulihan. Petakan sistem kritis, tentukan toleransi downtime, uji backup, lalu siapkan kontrol keamanan serta prosedur pemulihan sebelum insiden terjadi.
Cegah Gangguan Siber Berkembang Menjadi Kerugian Bisnis
SMART IT dapat membantu perusahaan mengevaluasi keamanan sistem melalui layanan Cyber Security serta Web Application Firewall untuk melindungi aplikasi web dan API menggunakan solusi dari Cloudflare dan Cloudbric. Konsultasikan kebutuhan keamanan perusahaan agar gangguan siber tidak berkembang menjadi penghentian operasional, kehilangan data, dan kerugian bisnis yang lebih luas.
PT SMARTIT MANTAP DIGITAL INDONESIA
Vieloft Ciputra World, Suite 10-01.
Kompleks Superblock, Ciputra World
Jl. Mayjen Sungkono No.89 Surabaya, Jawa Timur, Indonesia 60224
Telepon: +6281130576888 / +628113426391
Email: hello@smart-it.co.id
Facebook: Smart IT Indonesia
LinkedIn: Smart IT Indonesia
Instagram: smartitcoid
Referensi
1. National Institute of Standards and Technology. (2024). The NIST Cybersecurity Framework (CSF) 2.0 (NIST CSWP 29). U.S. Department of Commerce.
https://doi.org/10.6028/NIST.CSWP.29
2. Pemerintah Republik Indonesia. (2022). Undang-Undang Republik Indonesia Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. JDIH BPK.
https://peraturan.bpk.go.id/Details/229798/uu-no-27-tahun-2022
3. Verizon. (2026). 2026 Data Breach Investigations Report. Verizon Business.
Artikel Terkait
 Keamanan Teknologi
Kenapa Cyber Security Bukan Hanya Tanggung Jawab Tim IT?
 Keamanan Teknologi
Perkuat Keamanan Digital Bisnis Anda Sebelum Terlambat: Lindungi Website dari Serangan DDoS dan Kebocoran Data
 Keamanan Teknologi