Kenapa Cyber Security Bukan Hanya Tanggung Jawab Tim IT?
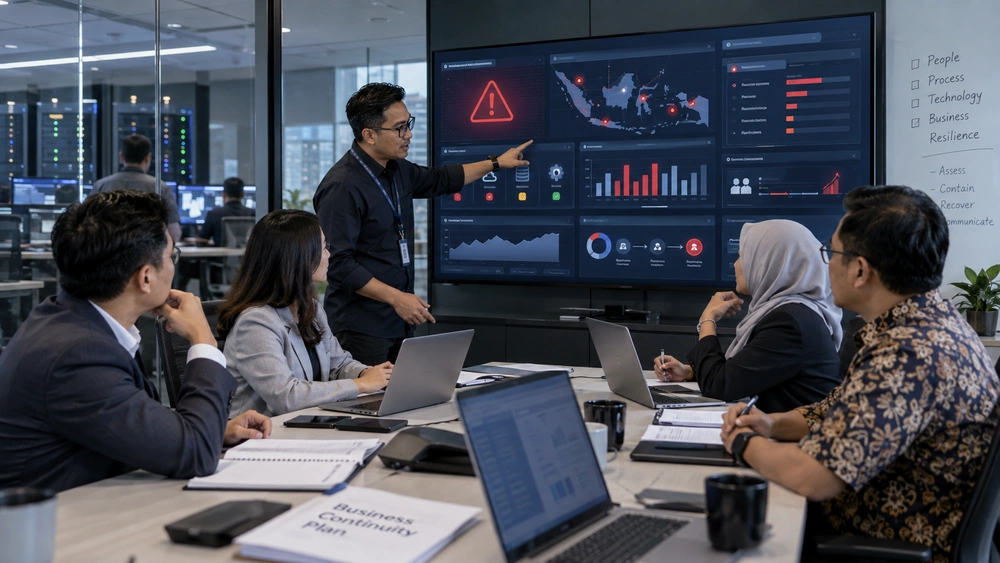
Cyber security untuk bisnis bukan hanya tanggung jawab tim IT karena risiko siber dapat:
- Menghentikan proses operasional yang bergantung pada sistem.
- Menahan transaksi, pendapatan, dan pelayanan pelanggan.
- Menimbulkan kewajiban hukum, kontrak, dan kepatuhan.
- Merusak reputasi serta kepercayaan klien.
- Memerlukan keputusan risiko, anggaran, komunikasi, dan pemulihan di luar kewenangan teknis tim IT.
Tim IT menangani kontrol teknis, sedangkan manajemen menentukan prioritas, toleransi risiko, dan kesiapan menghadapi insiden. Pembagian peran ini penting karena gangguan sistem dapat langsung menghambat operasional, transaksi, dan pelayanan pelanggan.
Menurut Pasal 57 Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, pelanggaran terhadap kewajiban tertentu dapat dikenai sanksi administratif, mulai dari peringatan tertulis hingga denda paling tinggi 2% dari pendapatan atau penerimaan tahunan berdasarkan variabel pelanggaran.
Catatan: Ketentuan tersebut tidak berarti setiap serangan siber otomatis dikenai sanksi. Kewajiban pelindungan data, pelaporan, dan komunikasi perlu diperiksa berdasarkan jenis data, sektor usaha, kontrak, serta regulasi yang berlaku bersama fungsi legal atau compliance.
Sistem Digital Sudah Menjadi Bagian dari Operasional Bisnis
Sistem digital tidak lagi hanya mendukung pekerjaan administratif. Sistem dapat menjadi penggerak utama produksi, transaksi, komunikasi, pelayanan, dan pengambilan keputusan.
1. Proses Kritis Bergantung pada Ketersediaan Sistem
Pemesanan, produksi, gudang, pengiriman, pembayaran, HR, dan pelayanan pelanggan dapat terhambat ketika aplikasi atau jaringan tidak tersedia. Tingkat risikonya perlu dinilai berdasarkan proses yang bergantung pada setiap sistem.
2. Gangguan pada Satu Sistem Dapat Menyebar ke Banyak Proses
Integrasi menyebabkan gangguan pada identitas pengguna, database, API, cloud, atau aplikasi utama dapat memengaruhi beberapa divisi sekaligus. Pemetaan dependensi dibutuhkan agar perusahaan mengetahui potensi efek berantainya.
3. Prosedur Manual Belum Tentu Dapat Menggantikan Sistem
Proses manual mungkin tidak mampu menangani volume transaksi, kebutuhan data, otorisasi, dan sinkronisasi antarplatform. Perusahaan perlu menguji prosedur alternatif, bukan sekadar menganggap seluruh pekerjaan dapat dipindahkan ke spreadsheet atau dokumen fisik.

Gangguan Keamanan Dapat Menahan Transaksi dan Pelayanan
Dampak serangan sebaiknya diukur dari transaksi dan layanan yang gagal dijalankan, bukan hanya jumlah perangkat yang terdampak.
1. Transaksi Dapat Tertunda atau Tidak Dapat Diproses
Gangguan pada aplikasi, database, payment, akun, atau jaringan dapat menghambat penjualan, pembayaran, dan penagihan.
2. Tim Tidak Dapat Melayani Klien seperti Biasa
Karyawan dapat kehilangan akses ke status pesanan, riwayat komunikasi, atau informasi pelanggan sehingga tidak mampu memberikan kepastian layanan.
3. Target Layanan dan Pendapatan Dapat Terdampak
Durasi gangguan perlu diterjemahkan menjadi transaksi tertunda, backlog, waktu kerja yang hilang, dan target layanan yang tidak terpenuhi.
Gunakan tabel berikut untuk menghubungkan gangguan sistem dengan dampak bisnis dan batas toleransinya.
| Sistem Terdampak | Proses Bisnis | Transaksi atau Layanan Terhenti | Pihak Terdampak | Batas Toleransi |
| Aplikasi penjualan | Pemesanan | Pesanan tidak dapat diproses | Pelanggan dan sales | Ditetapkan pemilik proses |
| Sistem pembayaran | Pembayaran | Transaksi tertunda atau gagal | Pelanggan dan finance | Berdasarkan kebutuhan transaksi |
| Database pelanggan | Pelayanan | Informasi pelanggan tidak dapat diakses | Customer service dan pelanggan | Berdasarkan target layanan |
| Sistem gudang | Pemenuhan pesanan | Stok dan pengiriman sulit diverifikasi | Gudang, sales, dan pelanggan | Berdasarkan jadwal operasional |
Risiko Siber Dapat Menimbulkan Kewajiban Perusahaan
Insiden dapat berkaitan dengan data pribadi, kontrak pelanggan, ketentuan vendor, standar layanan, dan regulasi berdasarkan sektor bisnis.
1. Insiden Dapat Melibatkan Data Pelanggan dan Karyawan
Manajemen perlu mengetahui jenis data yang diproses, lokasi penyimpanan, pihak yang memiliki akses, serta dampak apabila data bocor, hilang, atau berubah.
2. Perusahaan Dapat Memiliki Kewajiban Kontraktual
Gangguan sistem atau hilangnya data dapat memengaruhi pemenuhan SLA, kerahasiaan, dukungan layanan, dan ketentuan kerja sama dengan klien maupun vendor.
3. Pelaporan Tidak Dapat Diputuskan Tim IT Sendiri
Tim teknis menyediakan fakta mengenai insiden. Namun, legal, compliance, dan manajemen perlu menilai kewajiban pelaporan serta komunikasi berdasarkan jenis data, kontrak, sektor, dan regulasi yang berlaku.
Kepercayaan Klien Menjadi Bagian dari Risiko Siber
Pelanggan dan mitra tidak hanya menilai kualitas layanan, tetapi juga kemampuan perusahaan menjaga data serta mempertahankan operasional.
1. Klien Dapat Meragukan Kemampuan Perusahaan Menjaga Data
Keraguan dapat meningkat ketika insiden melibatkan informasi rahasia, akun, transaksi, atau data pribadi.
2. Mitra Dapat Meninjau Ulang Kerja Sama
Insiden dapat memicu audit tambahan, perubahan persyaratan keamanan, permintaan bukti perbaikan, atau evaluasi ulang terhadap perusahaan sebagai vendor.
3. Dampak Reputasi Tidak Berakhir Saat Sistem Kembali Aktif
Sistem dapat dipulihkan lebih cepat daripada kepercayaan. Komunikasi yang terlambat atau tidak konsisten juga dapat memperpanjang dampak reputasi.
4. Pemulihan Kepercayaan Memerlukan Bukti
Perusahaan perlu menunjukkan perbaikan kontrol, monitoring, tata kelola, dan kesiapan respons. Pernyataan bahwa sistem sudah aman saja belum cukup untuk menjawab kekhawatiran klien.
Keputusan Penting saat Insiden Berada di Luar Kewenangan IT
Tim teknis dapat memberikan analisis dan rekomendasi. Namun, keputusan yang membawa konsekuensi operasional, hukum, keuangan, dan reputasi memerlukan persetujuan lintas fungsi.
1. Menentukan Apakah Sistem Perlu Dihentikan
Isolasi dapat membatasi serangan, tetapi juga menghentikan proses penting. Keputusan harus mempertimbangkan risiko penyebaran dan dampak penghentian layanan.
2. Menentukan Layanan yang Dipulihkan Terlebih Dahulu
Prioritas pemulihan perlu mengikuti tingkat kritis proses, dependensi sistem, kebutuhan pelanggan, serta toleransi downtime.
3. Menyetujui Komunikasi kepada Pihak Terkait
Informasi kepada karyawan, pelanggan, mitra, regulator, atau publik perlu menggunakan fakta yang telah diverifikasi dan disetujui oleh fungsi terkait.
4. Menyetujui Risiko saat Sistem Diaktifkan Kembali
Pengaktifan kembali perlu mempertimbangkan hasil pemeriksaan, risiko serangan berulang, kebutuhan operasional, dan kontrol sementara yang tersedia.

Manajemen Perlu Menetapkan Toleransi Risiko dan Prioritas Perlindungan
Manajemen perlu menentukan kebutuhan dan batas risiko bisnis sebelum tim IT memilih teknologi serta kontrol keamanan yang akan diterapkan.
1. Identifikasi Layanan Bisnis yang Paling Kritis
Tentukan proses yang tidak boleh berhenti terlalu lama beserta pelanggan dan kewajiban yang bergantung pada proses tersebut.
2. Tetapkan Dampak yang Tidak Dapat Diterima
Dampaknya dapat berupa kehilangan jenis data tertentu, penghentian transaksi, perubahan data tanpa izin, atau gangguan layanan yang melewati batas toleransi.
3. Prioritaskan Anggaran Berdasarkan Dampak Bisnis
Sistem dengan konsekuensi terbesar perlu memperoleh perlindungan, monitoring, backup, dan kemampuan pemulihan yang lebih kuat.
4. Tetapkan Risiko yang Dapat Diterima atau Harus Dikurangi
Tidak semua risiko dapat dihilangkan. Manajemen perlu memutuskan apakah risiko harus dihindari, dikurangi, dialihkan, atau diterima dengan alasan yang terdokumentasi.
Matriks berikut membantu manajemen menghubungkan risiko dengan dampak dan keputusan penanganannya.
| Risiko Siber | Sistem Terkait | Dampak Operasional | Dampak terhadap Pelanggan | Kemungkinan | Keputusan |
| Ransomware | Aplikasi dan database | Operasional terhenti | Layanan tidak tersedia | Dinilai berdasarkan kondisi sistem | Kurangi |
| Kebocoran data | Database pelanggan | Investigasi dan pembatasan akses | Data dapat terekspos | Dinilai berdasarkan kontrol | Kurangi atau alihkan |
| Gangguan vendor cloud | Layanan berbasis cloud | Aplikasi tidak dapat digunakan | Pelayanan tertunda | Dinilai berdasarkan riwayat dan SLA | Kurangi atau terima |
| Akun administrator diambil alih | Sistem utama | Perubahan tanpa izin | Layanan dan data berisiko | Dinilai berdasarkan kontrol akses | Hindari atau kurangi |
Cyber Security Memerlukan Tanggung Jawab Lintas Fungsi
Keterlibatan lintas fungsi bukan berarti seluruh karyawan harus mengurus aspek teknis. Setiap pihak menjalankan tanggung jawab sesuai kewenangannya.
| Fungsi | Tanggung Jawab Utama | Keputusan atau Kontribusi |
| Direksi | Menetapkan arah dan pengawasan | Prioritas, toleransi risiko, dan sumber daya |
| Pemilik proses | Menentukan sistem dan data kritis | Dampak bisnis dan batas toleransi gangguan |
| IT atau security | Menjalankan kontrol teknis | Akses, patch, monitoring, deteksi, respons, dan pemulihan |
| Legal dan compliance | Memeriksa kewajiban | Regulasi, kontrak, dokumentasi, pelaporan, dan komunikasi |
| HR dan karyawan | Menjaga keamanan dalam aktivitas harian | Pelatihan, pengelolaan akses, kepatuhan prosedur, dan pelaporan |
| Procurement | Mengelola risiko vendor | Persyaratan akses, keamanan, notifikasi insiden, dan penghentian layanan |
1. Direksi Menetapkan Arah dan Pengawasan
Direksi memastikan risiko siber dipantau sebagai bagian dari risiko perusahaan serta menyediakan sumber daya sesuai prioritas bisnis.
2. Pemilik Proses Menentukan Sistem dan Data Kritis
Divisi bisnis menjelaskan dampak ketika proses, aplikasi, atau data tidak tersedia, bocor, atau berubah.
3. Tim IT atau Security Menjalankan Kontrol Teknis
Tim IT menerapkan perlindungan, akses, patch, monitoring, deteksi, respons, dan pemulihan teknis. Penerapannya perlu didukung praktik dasar cyber security perusahaan yang juga melibatkan pengguna.
4. Legal dan Compliance Memeriksa Kewajiban
Fungsi ini mengevaluasi regulasi, kontrak, dokumentasi, pelaporan, dan komunikasi insiden.
5. HR dan Seluruh Karyawan Menjaga Keamanan dalam Aktivitas Harian
HR mendukung pelatihan dan pengelolaan akses sepanjang siklus karyawan. Setiap pengguna juga perlu mengikuti prosedur serta melaporkan aktivitas mencurigakan.
6. Procurement Mengelola Risiko Vendor
Procurement perlu memastikan persyaratan akses, keamanan data, notifikasi insiden, dukungan, dan penghentian layanan dibahas dalam kerja sama vendor.
Gunakan Bahasa Bisnis dalam Laporan Risiko Siber
Laporan cyber risk perlu menerjemahkan temuan teknis menjadi informasi yang membantu manajemen menentukan prioritas dan tindakan.
1. Jangan Berhenti pada Jumlah Alert dan Serangan
Jumlah ancaman yang diblokir belum menjelaskan layanan, transaksi, atau pelanggan yang menghadapi risiko.
2. Hubungkan Kerentanan dengan Aset serta Proses Bisnis
Sebutkan sistem yang terdampak, fungsi yang bergantung padanya, serta akibat jika kerentanan dieksploitasi.
3. Tampilkan Status Perbaikan dan Risiko yang Tersisa
Jelaskan tindakan yang telah dilakukan, hambatan, target penyelesaian, pemilik risiko, serta keputusan yang masih dibutuhkan.
4. Laporkan Kesiapan Respons dan Pemulihan
Sertakan hasil pengujian backup, simulasi insiden, waktu pemulihan, dan celah koordinasi yang ditemukan.
Uji Kesiapan melalui Simulasi Insiden Lintas Divisi
Simulasi membantu perusahaan menguji pembagian peran dan kewenangan sebelum insiden nyata terjadi.
1. Gunakan Skenario yang Mengganggu Proses Kritis
Pilih skenario seperti ransomware, kebocoran data, pengambilalihan akun administrator, atau layanan cloud yang tidak tersedia.
2. Uji Jalur Eskalasi dan Kewenangan
Periksa siapa yang menerima laporan pertama, menyatakan insiden, menyetujui penghentian sistem, dan menetapkan prioritas pemulihan.
3. Uji Komunikasi kepada Karyawan dan Klien
Pastikan pesan menggunakan informasi terverifikasi, memiliki pihak yang berwenang memberikan persetujuan, dan dapat dikirim melalui channel alternatif.
4. Catat Celah yang Harus Diperbaiki
Hasil simulasi perlu menghasilkan perbaikan prosedur, kontak, kontrol, backup, dokumentasi, dan pembagian tanggung jawab.
NIST Cybersecurity Framework 2.0 menempatkan Govern bersama fungsi Identify, Protect, Detect, Respond, dan Recover. Struktur ini menunjukkan bahwa cyber risk management mencakup strategi, kebijakan, peran, pengawasan, perlindungan, respons, serta pemulihan yang perlu dijalankan secara terkoordinasi.
FAQ
Berikut jawaban singkat mengenai pembagian tanggung jawab dan tata kelola keamanan siber perusahaan.
1. Apakah Tanggung Jawab Keamanan Siber Tetap Berada pada Tim IT?
Tim IT bertanggung jawab atas banyak kontrol teknis. Namun, keputusan mengenai risiko dan dampak bisnis memerlukan keterlibatan manajemen serta pemilik proses terkait.
2. Apakah Direksi Harus Memahami Detail Teknis Cyber Security?
Tidak sampai tingkat operasional. Direksi perlu memahami risiko, dampak, prioritas, dan keputusan yang membutuhkan persetujuan.
3. Siapa yang Menjadi Pemilik Cyber Risk di Perusahaan?
Kepemilikan cyber risk bergantung pada struktur perusahaan dan proses yang terdampak. Tanggung jawabnya perlu ditetapkan secara eksplisit agar pengambilan keputusan tidak saling dilempar.
4. Apakah Membeli Tools Keamanan Sudah Cukup?
Tidak. Tools keamanan perlu didukung tata kelola, proses, kompetensi, monitoring, respons, dan kemampuan pemulihan.
5. Mengapa Pemilik Proses Bisnis Perlu Terlibat?
Pemilik proses memahami dampak operasional, data penting, toleransi gangguan, dan layanan yang harus diprioritaskan.
6. Bagaimana Cara Melaporkan Cyber Risk kepada Manajemen?
Hubungkan risiko teknis dengan aset, proses bisnis, pelanggan, potensi kerugian, kontrol yang tersedia, risiko yang tersisa, dan keputusan yang diperlukan.
Kesimpulan
Jika gangguan pada sistem dapat menghentikan transaksi, membuka data penting, atau memengaruhi pelayanan pelanggan, cyber security harus dikelola sebagai risiko bisnis. Manajemen perlu menetapkan proses kritis, toleransi gangguan, prioritas anggaran, dan kewenangan saat insiden, sementara tim IT menerapkan serta menguji kontrol teknisnya.
Langkah berikutnya adalah memetakan hubungan antara sistem dan proses bisnis, menetapkan pembagian tanggung jawab, serta menguji kesiapan perusahaan melalui simulasi insiden lintas divisi.
Kelola Risiko Siber Sebelum Mengganggu Bisnis Anda
Jika keamanan sistem mulai menjadi perhatian manajemen, keberlangsungan operasional, atau kepercayaan klien, SMART IT dapat membantu perusahaan mengevaluasi risiko siber dan kebutuhan perlindungannya. Diskusikan sistem, proses kritis, serta risiko yang perlu diprioritaskan agar strategi cyber security perusahaan selaras dengan kebutuhan bisnis.
PT SMARTIT MANTAP DIGITAL INDONESIA
Vieloft Ciputra World, Suite 10-01.
Kompleks Superblock, Ciputra World
Jl. Mayjen Sungkono No.89 Surabaya, Jawa Timur, Indonesia 60224
Telepon: +6281130576888 / +628113426391
Email: hello@smart-it.co.id
Facebook: Smart IT Indonesia
LinkedIn: Smart IT Indonesia
Instagram: smartitcoid
Referensi
1. National Institute of Standards and Technology. (2024). The NIST Cybersecurity Framework (CSF) 2.0 (NIST CSWP 29). U.S. Department of Commerce.
https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf
2. Republik Indonesia. (2022). Undang-Undang Republik Indonesia Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Jaringan Dokumentasi dan Informasi Hukum Kementerian Komunikasi dan Digital.
https://jdih.komdigi.go.id/produk_hukum/view/id/832/t/undangundang%2Bnomor%2B27%2Btahun%2B2022
Artikel Terkait
 Keamanan Teknologi
5 Dampak Serangan Siber terhadap Operasional dan Keberlangsungan Bisnis
 Keamanan Teknologi
Perkuat Keamanan Digital Bisnis Anda Sebelum Terlambat: Lindungi Website dari Serangan DDoS dan Kebocoran Data
 Keamanan Teknologi